NIS2 in der Produktion: So sichern Sie Compliance schnell
Disaster Recovery & Backup als Fundament für resiliente OT-Systeme
Die NIS2-Richtlinie (Network and Information Security Directive 2) der Europäischen Union ist in Deutschland seit dem 6. Dezember 2025 in Kraft (NIS2UmsuCG). Sie verpflichtet betroffene Unternehmen dazu, nachweisbare Maßnahmen zur Cybersicherheit nicht nur in der IT, sondern explizit auch in der Produktion und im OT-Umfeld umzusetzen.
Ob ein Unternehmen unter den Anwendungsbereich der NIS2 fällt, kann für Deutschland über die BSI-Betroffenheitsprüfung zur NIS2-Richtlinie geprüft werden. Für Unternehmen in anderen EU-Mitgliedstaaten ist eine entsprechende Prüfung über die jeweils zuständige nationale Behörde durchzuführen.
Im Fokus steht dabei nicht nur der Schutz vor Cyberangriffen, sondern vor allem die Fähigkeit, Produktionssysteme nach einem Sicherheitsvorfall schnell und kontrolliert wieder in Betrieb zu nehmen.
Was ist NIS2 und wen betrifft sie?
Die NIS2-Richtlinie gilt für Unternehmen ab 50 Mitarbeitenden oder 10 Mio. Euro Jahresumsatz, sofern sie in kritischen oder wichtigen Sektoren tätig sind – darunter auch viele Fertigungs- und Industrieunternehmen.
Zentrale Neuerungen sind:
- nachweisbare technische und organisatorische Maßnahmen
- Resilienz und Wiederanlauffähigkeit statt reiner Prävention
- klare Verantwortlichkeiten bis in die Geschäftsleitung
Für Produktionsunternehmen bedeutet das konkret: Nicht nur Angriffe vermeiden, sondern den Betrieb nach Vorfällen schnell wieder aufnehmen zu können.
Warum NIS2 den Shopfloor besonders betrifft
Während in der IT etablierte Security- und Backup-Prozesse existieren, ist die OT in vielen Unternehmen historisch gewachsen. Häufig fehlen:
- vollständige Transparenz über OT-Systeme
- aktuelle Dokumentation von Konfigurationsständen
- geprüfte Notfall- und Wiederanlaufpläne
Daraus ergeben sich zentrale NIS2-Anforderungen im OT-Umfeld:
- Transparenz über Systeme und Konfigurationen
- kontrollierte und nachvollziehbare Zugriffe
- revisionssichere Dokumentation
- reproduzierbare System- und Konfigurationsstände
- prüffähige Audit-Nachweise
Disaster Recovery und Backup-Management sind damit ein wesentlicher Bestandteil der Business Continuity.

Rollenbasierte Zugriffsrechte
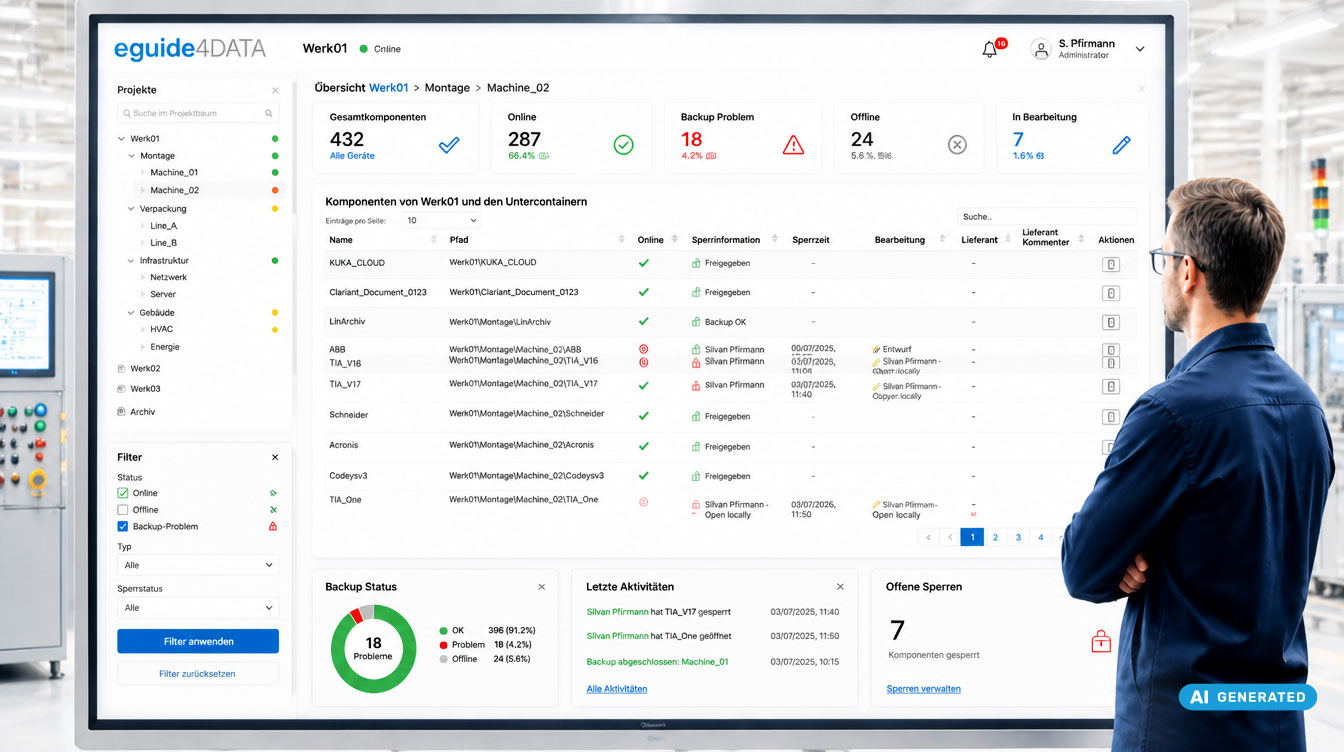
Granulare Benutzerrollen, Multi-Faktor-Authentifizierung, Active-Directory-Anbindung und SSL-Verschlüsselung sorgen für kontrollierte und dokumentierte Zugriffe.
Audit-Trails & Nachweisdokumentation
Alle sicherheitsrelevanten Aktionen werden vollständig und unveränderbar protokolliert - Audits werden planbar.
GxP-Workflow
Optionales Vier-Augen-Prinzip für regulierte Branchen wie Pharma-, Medizintechnik- und Lebensmittelproduktion.
Pragmatischer NIS2-Fahrplan
- Analyse der OT-Systeme und Prozesse
- Pilotierung (z. B. einzelne Linie oder ein Werk)
- Definition von Backup-Zyklen, Rollen und Alarmierung
- Rollout auf weitere Standorte
- Audit-Berichte auf Knopfdruck erzeugen
Fazit: NIS2 ist ohne belastbares Recovery nicht erfüllbar
Für Produktions- und OT-Umgebungen bedeutet NIS2 konkret:
- getestete Restore-Szenarien für kritische Anlagen
- manipulationssichere Backups
- Recovery-Zeiten, die zur Produktion passen - Minuten statt Tage
Jetzt beraten lassen: NIS2-konforme OT-Backups & Disaster Recovery
In einem unverbindlichen Beratungsgespräch analysieren wir gemeinsam:
- welche OT-Systeme für Ihre NIS2‑Compliance kritisch sind
- wie belastbar Ihre aktuellen Backup- und Restore-Prozesse sind
- wie sich Business Continuity und Audit-Nachweise technisch absichern lassen
FAQ: NIS2, Backup & Disaster Recovery in der Produktion
Was ist die NIS2-Richtlinie?
Die NIS2-Richtlinie ist die überarbeitete EU-Richtlinie zur Netzwerk- und Informationssicherheit. Sie verpflichtet betroffene Unternehmen dazu, technische und organisatorische Maßnahmen zur Verbesserung ihrer Cyberresilienz umzusetzen und nachzuweisen.
Welche Unternehmen sind von NIS2 betroffen?
Grundsätzlich betrifft NIS2 Unternehmen ab 50 Mitarbeitenden oder 10 Mio. Euro Jahresumsatz, sofern sie in kritischen oder wichtigen Sektoren tätig sind. Ob eine Betroffenheit vorliegt, sollte anhand der jeweiligen nationalen Vorgaben geprüft werden.
Warum ist NIS2 besonders für Produktionsunternehmen relevant?
Weil Produktionsausfälle erhebliche wirtschaftliche Folgen haben können. NIS2 fordert deshalb nicht nur Schutzmaßnahmen gegen Angriffe, sondern auch die Fähigkeit, betroffene Systeme schnell wiederherzustellen und den Betrieb fortzuführen.
Welche Rolle spielen Backups bei der NIS2-Compliance?
Backups sind eine zentrale Grundlage für Business Continuity und Disaster Recovery. Sie ermöglichen die Wiederherstellung von Maschinen-, SPS-, HMI- und SCADA-Konfigurationen nach technischen Ausfällen oder Cyberangriffen.
Reicht ein Backup allein für die NIS2-Anforderungen aus?
Nein. Neben Backups sind unter anderem Zugriffskontrollen, Dokumentation, Incident-Response-Prozesse, Risikoanalysen und regelmäßig getestete Wiederanlaufverfahren erforderlich.
Warum sind Restore-Tests so wichtig?
Nur ein erfolgreich getesteter Restore beweist, dass ein Backup im Ernstfall tatsächlich nutzbar ist. Regelmäßige Wiederherstellungstests sind daher ein wichtiger Bestandteil einer belastbaren OT-Sicherheitsstrategie.
Wie unterstützt eguide4DATA bei der Umsetzung von NIS2?
eguide4DATA unterstützt Unternehmen mit automatisierter Datensicherung, Versionierung, rollenbasierten Zugriffskonzepten, Audit-Trails, Nachweisdokumentation und optionalen GxP-Workflows für regulierte Branchen.
Wie kann ein Unternehmen mit der Umsetzung beginnen?
Ein sinnvoller Einstieg besteht in der Analyse der bestehenden OT-Systeme, der Definition von Backup- und Recovery-Prozessen sowie einer schrittweisen Pilotierung in einzelnen Produktionsbereichen.